COLUMNコラム
シャドーAI(野良AI)とは|企業で起こる具体例・リスクと6つの対策
シャドーAI(野良AI)とは、企業の承認・管理の外で業務に使われるAIです。営業メモの要約や未承認の会議AIなどの具体例、情報管理・権限管理のリスク、検知・把握方法と、企業が取り組む6つの対策を解説します。
シャドーAI(野良AI)とは
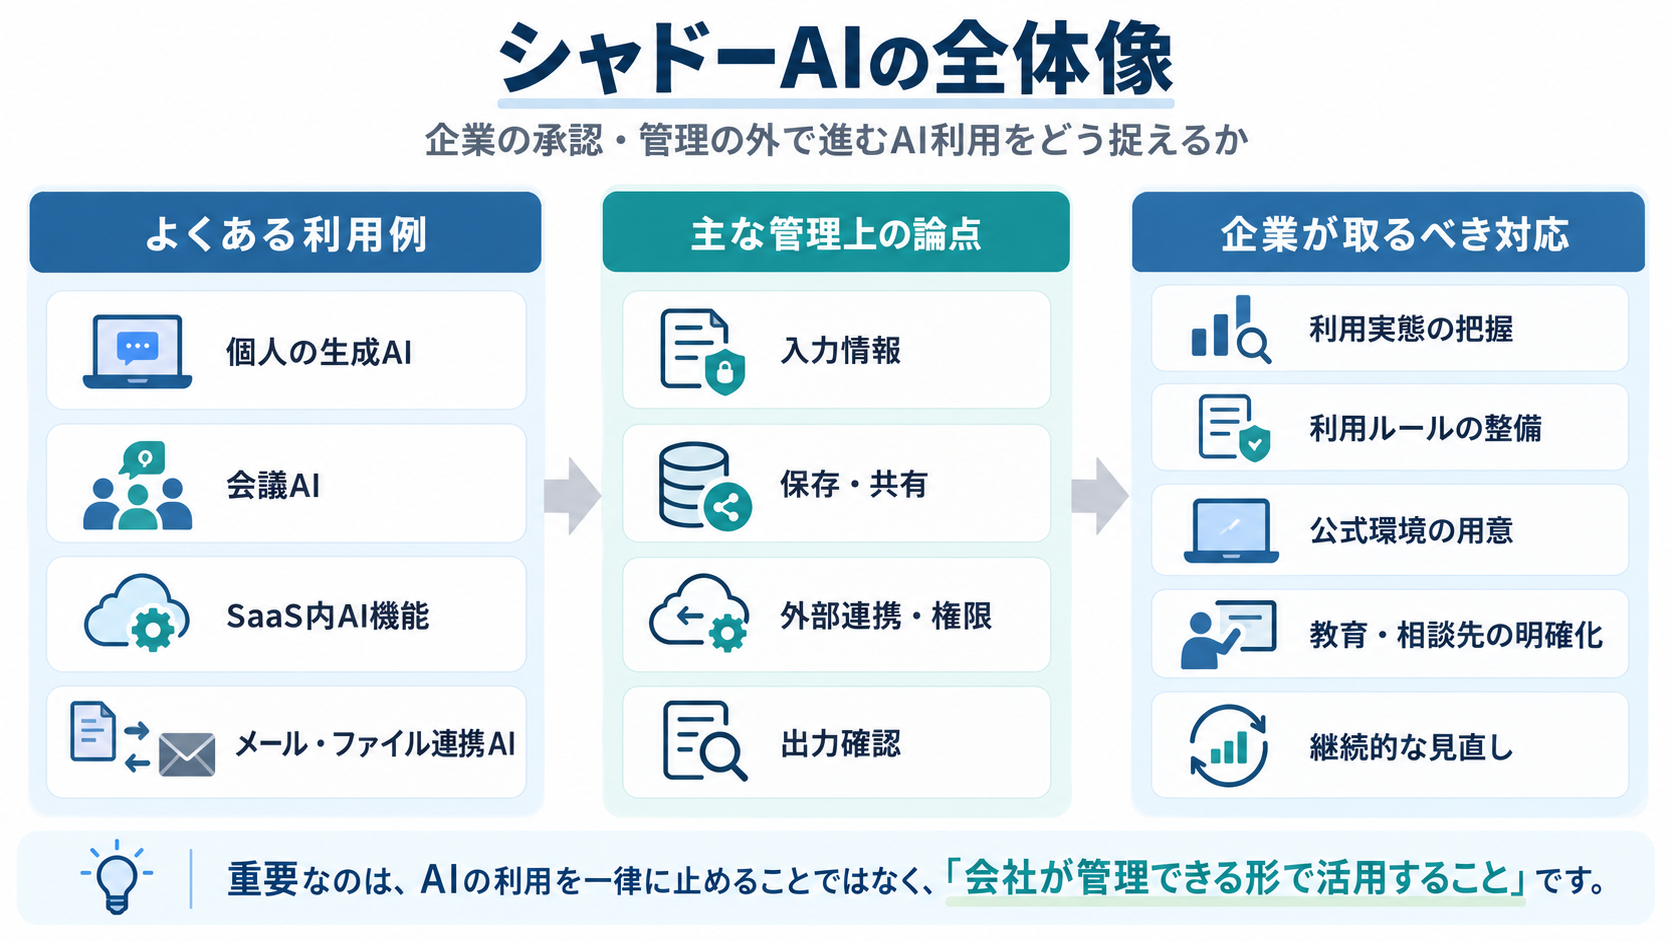
シャドーAIとは、企業の承認・管理の外で、従業員や部門が業務に利用するAIを指します。企業での管理外利用を表す文脈では、「野良AI」と呼ばれることもあります。
たとえば、会社が利用を認めていないチャットAIに顧客資料を入力する行為や、管理部門が把握していないAIサービスを業務アカウントに連携させる行為が該当します。
承認済みのツールであっても、許可されていない情報を入力したり、無断で外部サービスに連携させたりするなど、承認範囲を超えた利用は管理上の確認が必要です。
シャドーITとの違い
シャドーITは、企業の承認・管理の外で使われるITツールやサービス全般を指します。シャドーAIは、その中でもAIの利用に焦点を当てた概念です。
項目 | シャドーIT | シャドーAI |
|---|---|---|
対象 | 未承認のITツール・サービス全般 | 未承認・管理外のAI利用 |
例 | 個人のクラウドストレージや業務用チャット | 個人の生成AI、未承認の会議AI、AI連携機能 |
確認事項 | アカウント、保存先、共有、アクセス権限など | 左記に加え、入力情報、AIによる処理、出力確認、自動操作など |
対話型の生成AIだけが対象ではない
シャドーAIの対象は、ChatGPTやClaudeなどの対話型の生成AIだけではありません。
文字起こし、会議録音、ブラウザ拡張機能、SaaSに追加されたAI機能、メールやファイルに接続するAIなども確認の対象になります。
情報を検索したり、送信・更新などの処理を行ったりするAIエージェントも、会社の承認・管理の外で使われれば確認の対象になります。
また、無料AIや個人アカウントだから一律に危険、有料の法人プランだから必ず安全というわけではありません。会社が利用を承認し、契約・設定・用途・権限を管理しているかが重要です。
シャドーAIの利用・管理の実態と、広がる背景
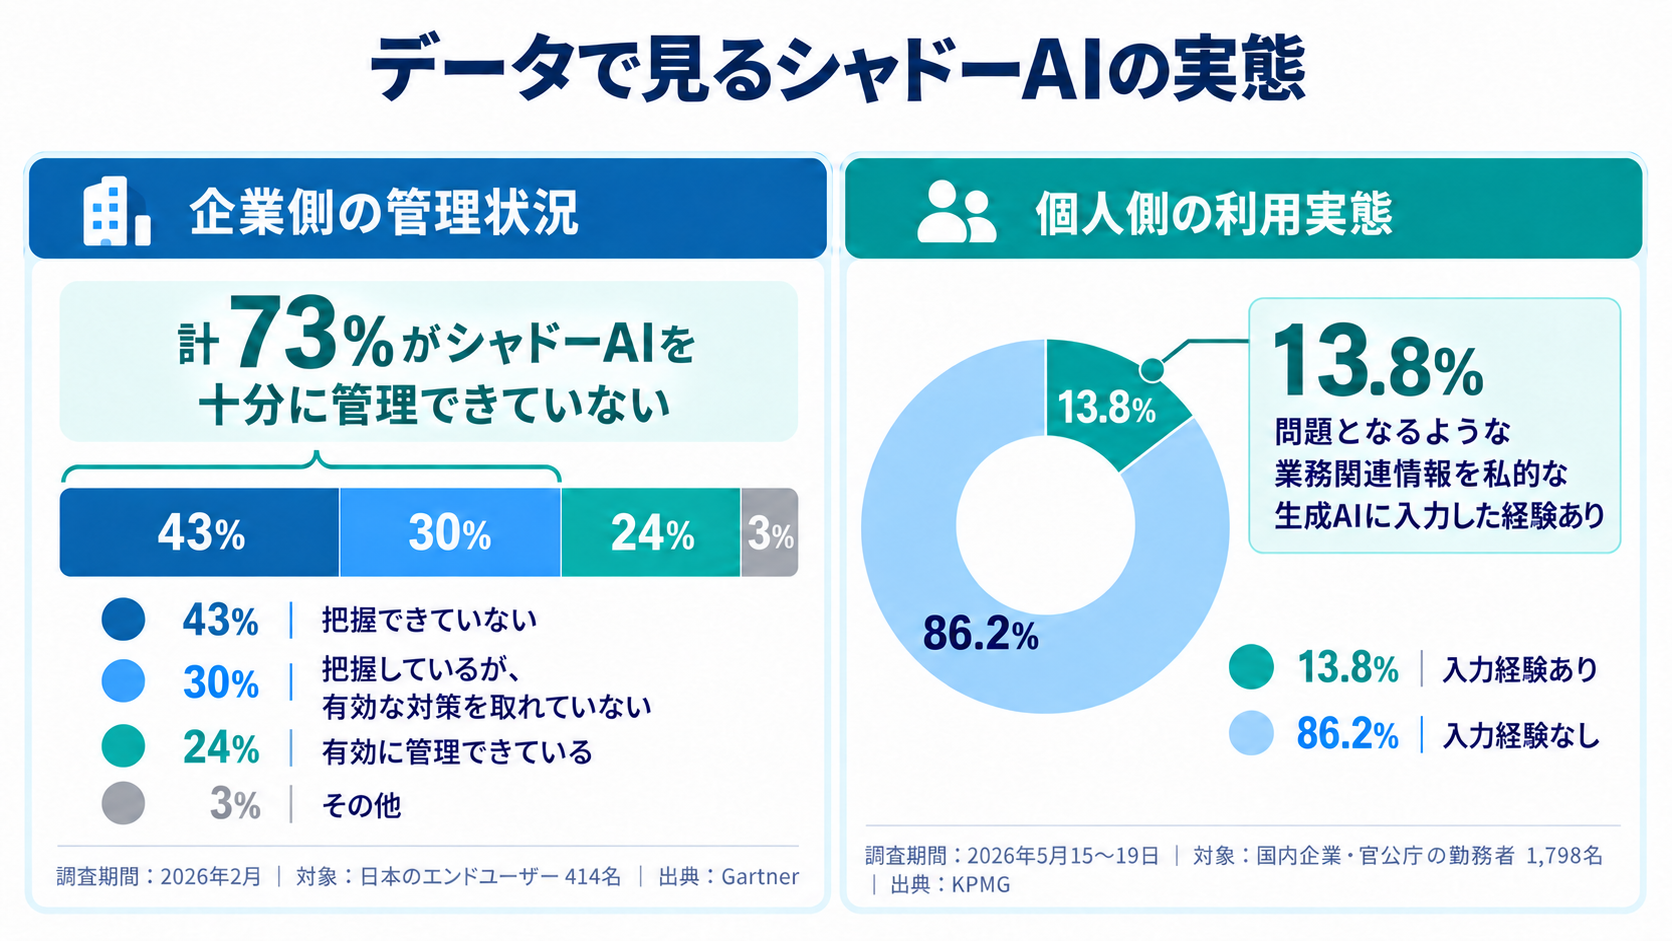
※上記右図「個人側の利用実態」の対象は、調査全体の回答者2,788名のうち、プライベートで生成AIを利用したことがある1,798名です。
Gartnerが2026年2月に実施した国内調査では、シャドーAIを「把握できていない」と回答した企業が43%、「把握しているが、有効な対策を取れていない」が30%で、計73%が有効な管理に至っていないと報告されています。
同調査では、IT部門が選定したもの以外の生成AIについて、8%が自由な利用を認め、67%が審査の上、問題なければ利用を認めています。部門が選ぶAIの利用を一定程度認める企業が多い一方で、利用状況の把握や管理には課題が残っています。
出典:ガートナージャパン「国内企業の『シャドーAI』対応における新たな指針を発表」(2026年6月18日)
また、KPMGコンサルティングが国内企業・官公庁の経営者・役員・従業員・職員2,788名に行った調査では、プライベートで生成AIを利用したことがある回答者1,798名のうち、13.8%が、私的な生成AIの利用時に、結果的に問題となるような業務関連情報を入力した経験があると回答しています。
出典:KPMGコンサルティング「AIの利活用・ガバナンス等の動向調査」(2026年7月29日)
※調査期間は2026年5月15〜19日、24〜59歳を対象とした調査
では、なぜ会社の承認・管理の外でAI利用が進むのでしょうか。背景として考えられるのは、次の3つです。
現場の効率化ニーズに公式環境が追いつかない
営業記録の整理、資料作成、会議後の処理など、現場にはAIで効率化したい業務があります。一方で、会社の公式ツールでは必要な作業ができない、アカウントが配布されていない、利用申請に時間がかかるといった状況も考えられます。
この差があると、社員が個人で使い慣れたツールを業務にも使う可能性があります。利用を止めるだけでなく、何の業務を効率化したかったのかを把握することが、対策の出発点になります。
利用ルールと相談先が分からない
使ってよいツールや入力できる情報、外部連携の可否が曖昧だと、社員ごとに判断が分かれます。規程を配布するだけでなく、日常業務の例に沿って基準を示し、判断に迷ったときの相談先を明確にすることが必要です。
既存サービスにAI機能が追加される
新しいAIサービスを契約しなくても、普段使っているSaaS、会議ツール、ブラウザ拡張機能などにAI機能が追加される場合があります。従来のサービスが承認済みでも、新機能のデータ処理や連携範囲まで確認済みとは限りません。
管理部門と現場の間で機能追加の情報を共有し、利用可否と設定・権限を確認する仕組みが必要です。
日常業務で起こり得るシャドーAIの具体例
日常業務で起こり得るシャドーAIの利用を、5つの想定例で紹介します。まず、利用場面ごとの確認事項と対応を表にまとめます。
No. | AIの利用場面 | 会社が確認したいこと | 適切な次の行動 |
|---|---|---|---|
1 | 個人のAIで営業メモや顧客資料を要約する | 入力可能な情報、処理・保存・共有条件 | 承認済み環境と入力基準を確認する |
2 | 未承認の会議AIやSaaSのAI機能を使う | 参加者への説明、データの扱い、契約条件 | AI機能を含む利用範囲を確認する |
3 | メールやファイルに外部AIを連携する | 接続先、アクセス範囲、送信・更新権限 | 連携を申請し、必要な権限に限定する |
4 | ソースコードを個人のAIに入力する | 営業秘密、権利・契約上の制約、コードに含まれる認証情報 | 入力可否と秘密情報の有無を確認する |
5 | 未承認のブラウザ拡張AIを使う | 閲覧ページ・入力情報へのアクセス範囲 | 拡張機能を申請し、必要な権限を確認する |
各例の注意点を、表と同じ番号で詳しく説明します。自社に関係する利用場面から確認してください。
1.個人のAIで営業メモや顧客資料を要約する
商談準備のため、個人契約のAIに営業メモや提案資料を入力するケースです。作業は効率化できても、会社が入力先や保存・共有の条件を把握できなければ、顧客情報を適切に管理できません。
氏名を削除しただけでは十分とも限りません。案件名、地域、取引内容などの組み合わせから顧客を特定できる場合があるためです。情報の入力可否を確認し、必要に応じて会社が承認した環境や加工済みの情報を使います。
2.未承認の会議AIやSaaSのAI機能を使う
会議を録音して議事録を自動作成したり、業務サービスのAI機能で問い合わせ履歴を要約したりするケースです。録音・処理に関する参加者への説明、保存先や保管期間、顧客との契約条件などを確認する必要があります。
もともと承認されたサービスでも、追加されたAI機能まで確認済みとは限りません。新機能の利用範囲やデータの扱いを、管理部門と確認することが重要です。
3.メールやファイルに外部AIを連携する
メール返信や資料検索を効率化するため、外部AIに業務アカウントへのアクセス権限を付与するケースです。この場合、手入力した情報だけでなく、接続を許可したメールやファイルにも確認範囲が広がります。
「どの情報を読み取れるか」と「送信・更新など何を実行できるか」を分けて確認します。便利な機能であっても、目的に対して過剰な権限を与えないことが重要です。
4.ソースコードを個人のAIに入力する
コードの不具合を調べたり、改善案を得たりするため、個人契約のAIに業務用のソースコードを入力するケースです。コードには、独自の処理やシステム構成などの営業秘密、顧客との契約で外部への提供が制限された情報が含まれている場合があります。
APIキーやパスワードなどの認証情報が含まれていないかも確認します。認証情報を削除するだけで入力可能になるとは限らないため、コード自体の入力可否と権利・契約上の制約を確認し、会社が承認した環境で、許可された範囲の情報を使います。
5.未承認のブラウザ拡張AIを使う
Webページの要約や文章作成を効率化するため、会社が承認していないAIのブラウザ拡張機能を業務用ブラウザに追加するケースです。拡張機能によっては、閲覧ページやフォームの入力内容にアクセスでき、社内システム上の情報も確認対象になります。
どのサイトの、どの情報にアクセスできるかを確認し、導入前に申請します。利用が認められた場合も、必要なサイトだけにアクセスを限定できるか、取得した情報がどこへ送信されるかを確認し、目的に対して過剰な権限を与えないことが重要です。
シャドーAIの主なリスク
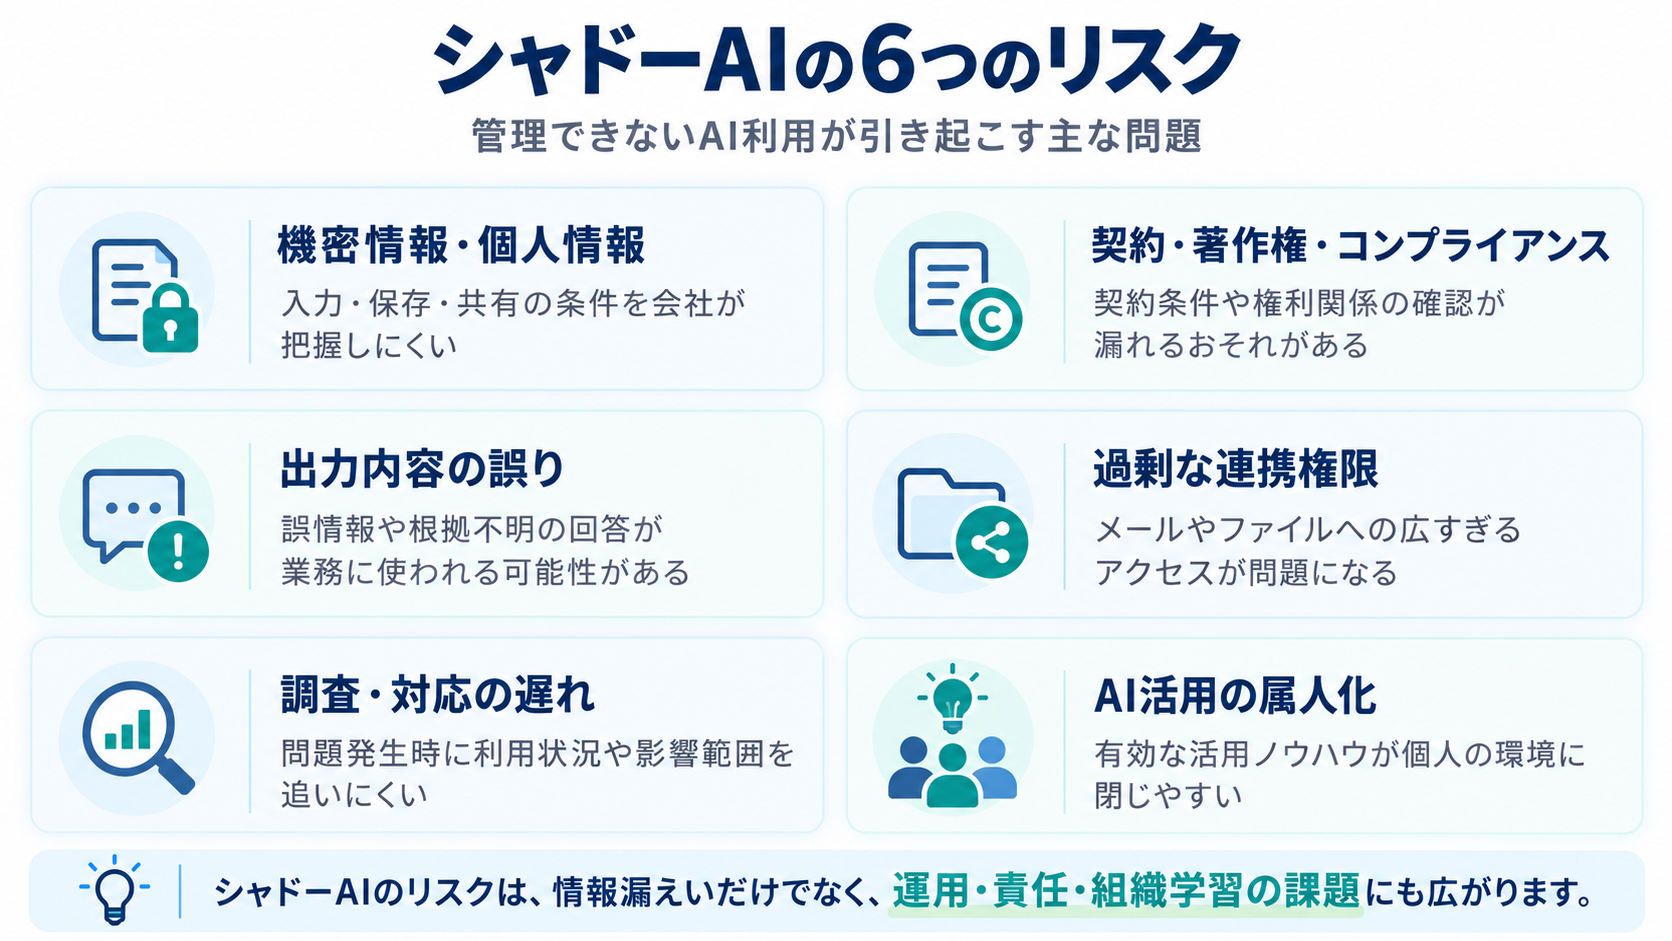
機密情報・個人情報の扱いを管理できない
未承認のAI利用では、どの情報をどこへ送信したか、どの条件で処理・保存されるかを会社が確認できない場合があります。個人情報や営業秘密だけでなく、顧客から預かった資料や契約上の制約がある情報にも注意が必要です。
「入力情報がモデルの学習に使われない」ことと、「情報を安全に扱える」ことは同じではありません。学習利用に加えて、保存、共有、外部連携、アクセス制御などの条件を確認する必要があります。
契約違反や著作権侵害につながる可能性がある
顧客から預かった資料を未承認のAIに入力すると、秘密保持契約や情報の外部提供に関する条件に違反する可能性があります。また、AIが生成した文章・画像・コードを十分に確認せず業務に使うと、第三者の著作権などを侵害するおそれもあります。
シャドーAIでは、入力する情報や生成物の利用について、会社が必要な確認を行えないまま業務が進むことが問題です。契約条件や権利、適用される法令を確認し、判断に迷う場合は法務などの担当部門に相談します。
出力の確認と責任の所在が曖昧になる
AIは、誤った情報や根拠のない内容を出力することがあります。確認せずに顧客への回答や提案に使えば、誤案内や手戻りにつながりかねません。
こうした誤回答は、承認済みのAIでも起こります。シャドーAIでは、それに加えて会社の確認手順が適用されず、誰が何を確認したかを追跡しにくくなることが問題です。
AIがアクセスできる情報や、実行できる操作を把握できない
外部AIに、業務メールや社内ファイルを読み取る権限を与えると、設定によっては、作業に必要な範囲を超えて顧客情報や社内資料にアクセスできる状態になることがあります。また、メール送信やファイル更新を行う機能を有効にすると、人が確認する前に処理が進む可能性もあります。
会社がこうした権限や設定を把握していなければ、情報へのアクセスや操作の範囲を適切に管理できません。外部AIに権限を与える際は、閲覧できる情報を必要な範囲に限定し、送信・更新などの操作には人の確認が必要かを決めておくことが重要です。
問題発生時の調査・対応が遅れる
利用者、入力情報、連携先、ログ、管理責任者が分からなければ、問題が起きたときに影響範囲を調べることが難しくなります。会社の管理下に置くことは、利用を制限するためだけでなく、必要な対応を迅速に行うためにも重要です。
AI活用ノウハウが自己完結してしまう
シャドーAIは、情報管理上のリスクに加えて、AI活用の属人化につながる場合があります。優れたプロンプトや業務フローが個人の環境にとどまると、会社として共有・検証・改善しにくくなります。
個人の工夫を組織の成果につなげるには、機密情報や権利に配慮した上で、利用例や確認手順を共有できる環境も必要です。
📘AI活用の進め方を整理したい方へ
リスクに配慮しながら、社内でAI活用を進めるための参考資料をご用意しています。
シャドーAIを検知・把握する方法
シャドーAIの利用状況を確認する方法には、従業員へのヒアリング、管理ログの確認、専用ツールの活用などがあります。自社のAI利用状況や管理体制、扱う情報の重要度に応じて、必要な方法を選びます。
まずは、従業員へのヒアリングや既存の管理情報など、現在の体制で確認できる範囲から始める方法があります。一方、利用するAIサービスが多い場合や、より広い範囲を継続的に確認する必要がある場合には、CASB・SSEや専用のシャドーAI検知ツールを活用する方法もあります。
方法 | 分かること | 分からないこと・限界 |
|---|---|---|
従業員アンケート・ヒアリング | 利用ツール、業務目的、扱う情報、困りごと | 記憶違いや申告漏れがあり、実態をすべて確認できるとは限らない |
SaaSの管理画面・SSO・連携ログ | 管理対象のアカウント、ログイン、接続先、付与された権限など | SSOを経由しない個人アカウントや、入力内容までは把握できない場合がある |
ネットワーク・端末のログ | 管理対象からのAIサービスへの接続や、導入アプリ・拡張機能など | 個人端末や管理対象外の回線は把握しにくく、アクセス記録だけでは入力内容や用途を判断できない |
CASB・SSE・専用検知ツール | 対応サービス・経路の利用状況や、設定に応じた検知・制御 | 製品や構成で機能が異なり、対象外の端末・通信・サービスは確認できない場合がある |
定期的な棚卸し | 利用一覧、承認状況、業務用途、管理者、変更点 | 常時検知ではなく、確認の間に生じる変更を即時に把握できるわけではない |
「AIサービスにアクセスした」という記録と、「未承認の用途で業務情報を入力した」という事実は同じではありません。ログだけでは分からない業務目的や承認状況については、必要に応じてヒアリングや利用申請の内容も確認します。
CASBはクラウドサービス利用の可視化・制御などを行う仕組み、SSEはクラウド型のアクセス保護などをまとめたセキュリティ機能群です。CASBやSSE、専用検知ツールを活用する場合は、自社で確認したいAIサービスや端末、通信経路に対応しているか、どのようなログや制御機能が使えるかを確認しておくとよいでしょう。
なお、ログ取得や監視を行う場合は、社内規程や従業員への説明、プライバシー、担当者の権限などにも配慮して進めます。
企業が取り組むシャドーAI対策|6つのポイント
まず利用実態を把握し、影響の大きい利用への対応を優先します。そのうえで、公式環境・ルール・教育を整え、継続的に見直します。問題が疑われる場合は、棚卸しの完了を待たず、社内手順に沿って対応します。
機密性の高い業務や、十分に管理できないツールでは、利用禁止が必要な場合もあります。ただし、禁止だけでは現場の効率化ニーズは残ります。止めるべき利用と、承認した環境で継続できる利用を分けることが大切です。
以下では、企業が取り組む6つの対策を紹介します。自社の利用状況や既存の体制に応じて、優先順位をつけて進めましょう。
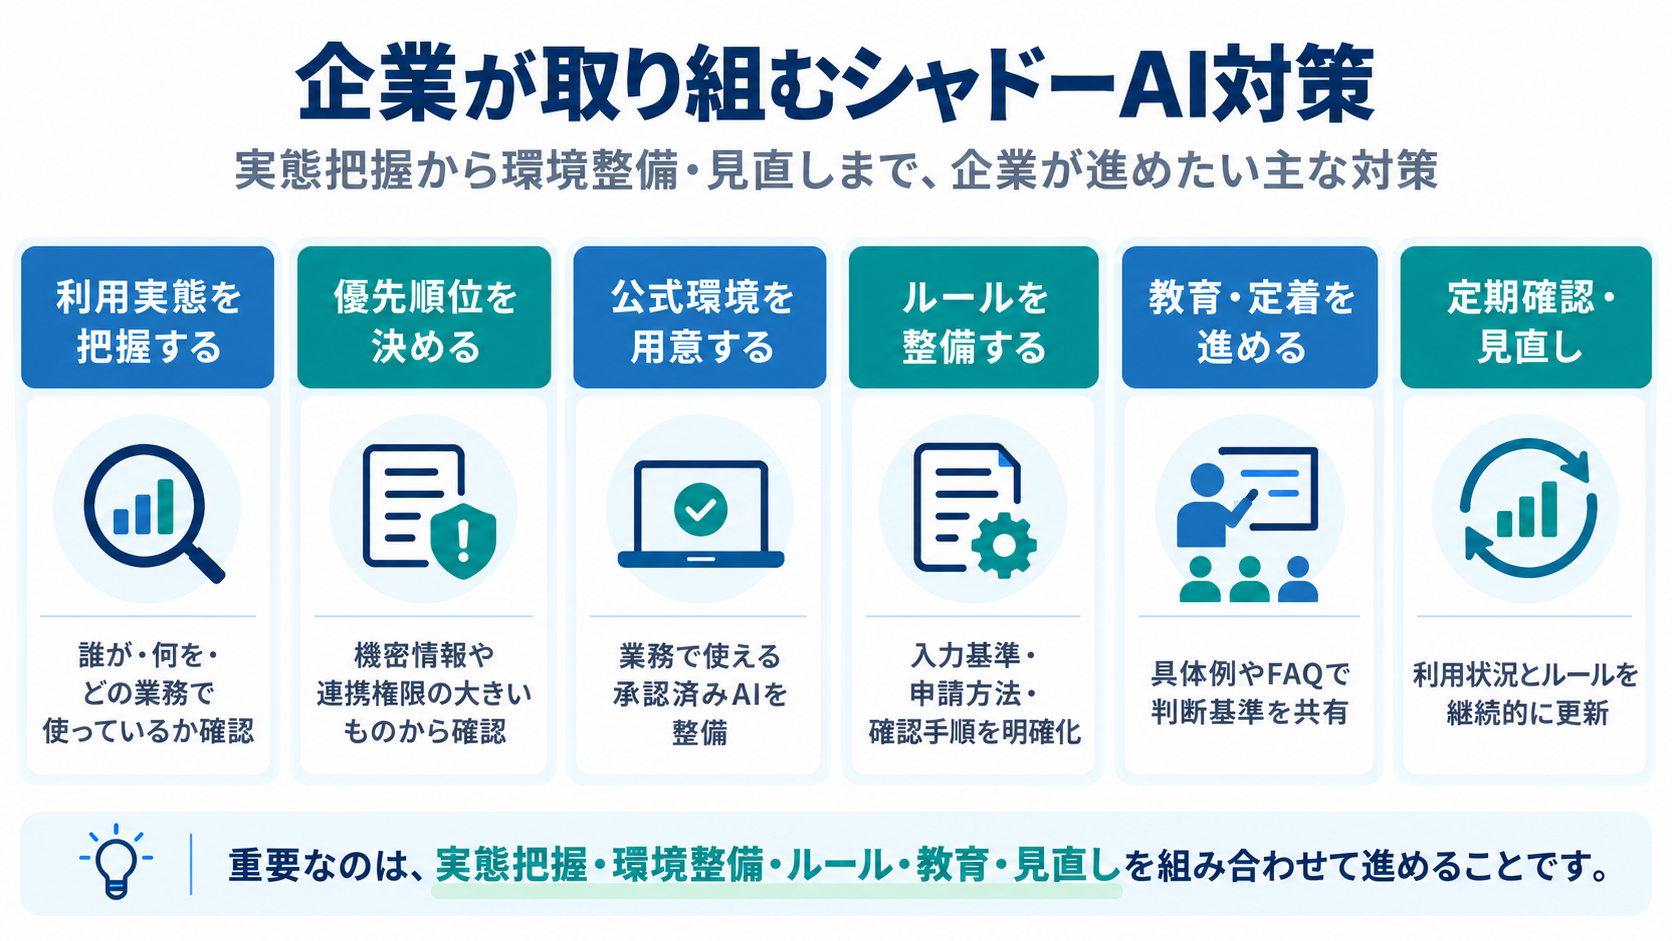
1.利用者・ツール・業務・入力情報を棚卸しする
まず、従業員へのヒアリングや既存の管理情報など、自社で確認できる方法から、業務で使われているAIを整理します。利用者・ツール・業務目的・扱う情報などを一覧にすると、承認状況や優先して確認すべき利用を把握しやすくなります。
次の表を参考に、確認できた情報から記録し、不明な項目は追加で確認していきます。
確認項目 | 確認する内容 |
|---|---|
利用者・部署 | 誰が利用し、誰が管理するか |
ツール・アカウント | サービス名、契約、個人用・業務用の区分 |
業務目的 | 要約、資料作成、検索、顧客対応など |
入力情報 | 個人情報、顧客情報、社外秘などの有無 |
外部連携 | メール、ファイル、業務システムなどの接続先 |
権限・管理 | 読み取り・送信・更新の範囲、ログ、管理者 |
調査では、未承認利用を責めるだけでなく、「どの業務で困っていたか」「公式環境では何ができなかったか」を聞きます。実態と業務ニーズの両方が分かれば、適切な代替手段を検討しやすくなります。
2.機密情報を扱う利用や、広い権限を持つAIから確認する
顧客情報や個人情報を入力している利用、社内のメールやファイルを広く読み取れるAI、送信・更新を自動で行うAIなど、影響が大きい利用から確認します。
問題が疑われるときは、情報システムやセキュリティ担当などの窓口に報告し、必要に応じて利用や連携を止めます。入力情報、利用日時、接続先などの記録を保全し、影響範囲を確認することも重要です。独断で履歴を削除すると、調査に必要な情報が失われる場合があります。
実際の対応は、社内の事故対応手順と契約条件に沿って行います。
3.業務で使える承認済みAI環境を用意する
未承認ツールの利用を減らすには、社員が必要な業務を行える公式環境が必要です。利用するサービスについて、契約条件、データの扱い、設定、アクセス制御、管理者やログの有無を確認します。
公式環境を用意したら、アカウントの配布や基本的な使い方の案内を行います。必要に応じて業務別の利用例やテンプレートを用意し、現場で使える状態にします。利用を認めたツールがあっても、現場が使い方を知らず、必要な作業を行えなければ、別のツールに頼る理由は残ります。
法人プランの契約だけで、すべてのリスクが解消するわけではありません。承認する用途と入力可能な情報を決め、運用まで設計します。
4.最低限の社内ルールと承認ルートを決める
最低限、使ってよいツール、入力可能な情報、出力確認の方法、外部連携の申請、問題発生時の報告先を明確にします。
会社が整えること | 従業員が守ること |
|---|---|
公式環境と利用基準を用意する | 承認された範囲で利用する |
情報の入力可否を判断できる基準を示す | 不明な情報は入力前に相談する |
申請・相談・事故報告先を決める | 新しいツールや連携は申請する |
出力確認と責任分担を決める | 出力の内容・根拠を確認する |
社員が毎回推測しなくてよい状態をつくることが大切です。既存の情報管理規程や顧客との契約とも整合させ、ルールの管理責任者を決めます。
5.具体的な業務例で教育し、定着を支援する
「機密情報を入力しない」と伝えるだけでは、何が機密情報に当たるのか判断できない場合があります。営業メモ、会議録音、顧客資料、メール連携など、自社の業務に近い例で判断基準を説明します。
管理職を含めて周知し、禁止事項だけでなく、許可された使い方も示します。周知や教育には、勉強会、FAQ、相談窓口、部門の推進担当などを、自社の体制に応じて組み合わせます。
新入社員や異動者への説明、新しいAI機能が追加されたときの再周知も、運用に組み込みます。
6.利用状況を定期的に確認し、ルールを見直す
利用状況の確認は、一度で終わりにせず、担当者と見直しのタイミングを決めて継続します。新しいツールの導入やAI機能の追加、利用目的の変更があったときにも、承認範囲や設定を確認します。未承認利用を見つけたときの対応先も決めておきます。
利用状況だけでなく、現場の相談内容や公式環境で解決できない業務も振り返ります。必要に応じて承認範囲、設定、教材、FAQを更新し、確認済みの活用例を組織で共有します。
対策を考える参考例|リブ・コンサルティングの全社AI活用
リブ・コンサルティングでは、AI活用を個人の判断や工夫だけに委ねず、業務で使える環境、利用ルール、教育・相談体制を組み合わせて、全社で活用を進めています。
取り組みの初期には、AIリテラシーや利用状況を調査し、先行部門の活用事例を整理しました。そのうえで、既存の情報セキュリティガイドラインを基に、アクセス権限、顧客情報の取り扱い、社外公開、問題発生時の対応などのルールを整備しています。
利用を定着させるため、全社勉強会や部門ごとの推進役、専用ヘルプデスク、Skillsの共通テンプレートなども用意しました。さらに、利用状況を週次で可視化し、個別支援や活用事例の共有を通じて改善を続けています。
シャドーAI対策を考える上でも、利用を制限するだけでなく、現場が使える環境と、迷ったときに相談できる体制を整えることが参考になります。個人の工夫を組織で共有し、より適切な使い方へつなげていくことも重要です。
📘自社に合ったAI活用環境・運用体制を整えたい方へ
リブ・コンサルティングのAI伴走支援では、現状診断からツール選定・利用ルールの整備、現場での活用・社内定着までを支援しています。
シャドーAI・野良AIに関するよくある質問
「シャドーAI」と「野良AI」の違いは何ですか?
企業の承認・管理の外で業務に使われるAIを指す文脈では、基本的に同じ意味で使われます。「野良AI」は、会社の管理下にないAI利用を表す口語的な呼び方です。本記事では、どちらも同じ現象を指す言葉として扱っています。
個人アカウントや無料AIはすべてシャドーAIですか?
いいえ。個人アカウントや無料AIであることだけでは、シャドーAIとは決まりません。会社が利用を承認し、用途や入力できる情報などを管理しているかが判断のポイントです。有料の業務用AIでも、承認範囲を超えた情報入力や外部連携には注意が必要です。
AIの学習をオフにすれば安全ですか?
学習をオフにするだけで、安全とは判断できません。入力した情報の保存期間や共有範囲、外部サービスへの送信、アクセス権限なども確認する必要があります。顧客から預かった情報は、契約上、外部AIへの入力が制限されている場合もあります。
全面禁止すればシャドーAIは解決しますか?
全面禁止だけで解決するとは限りません。社員がAIで効率化したい業務が残ると、会社に申告せず使う可能性があります。禁止が必要なツールや用途を明確にしつつ、業務に使える承認済みのAI環境と、利用ルール・相談先を整えることも重要です。
まとめ|AIを使わせないのではなく、管理できる形で活用する
シャドーAIの問題は、AI利用そのものではなく、会社の承認・管理の外で利用が進み、情報や権限の扱いを確認できないことです。
まずは、誰が、どのAIを、何の業務で使い、どの情報を扱っているかを把握します。そのうえで、影響の大きい利用への対応、公式環境の整備、社内ルール、教育、継続的な確認を進めることが重要です。
シャドーAI対策では、リスクを抑えるだけでなく、管理外のAI利用を適切な業務環境へ移し、現場の工夫を共有・改善できる組織の知見へ変えていくことが重要です。
監修:金山 晶
株式会社リブ・コンサルティング|AIXマネージャー(AI経営コンサルティング責任者)中堅・中小企業を中心に、AIを活用した経営・業務変革を支援。製造業、住宅・不動産業、自動車ディーラー、商社など幅広い業界で、AI研修・導入支援を統括する。